


Since our PECB ISO-IEC-27001-Lead-Auditor Deutsch exam review materials are accurate and valid our service is also very good. We are 7*24 online service. When you want to ask any questions or share with us your ISO-IEC-27001-Lead-Auditor Deutsch passing score you will reply you in 3 hours. We have one-year service warranty that we will send you the latest ISO-IEC-27001-Lead-Auditor Deutsch exam review materials if you want or other service. If you pass ISO-IEC-27001-Lead-Auditor Deutsch with a good mark and want to purchase other PECB exams review materials we will give you discount. Or if you stands for your company and want to long-term cooperate with us we welcome and give you 50%+ discount from the second year.

Our IT system department staff checks the updates every day. Once the ISO-IEC-27001-Lead-Auditor Deutsch exam review materials are updated we will notice our customers ASAP. We make sure that all ISO-IEC-27001-Lead-Auditor Deutsch exam review materials we sell out are accurate, ISO-IEC-27001-Lead-Auditor Deutsch valid and latest. As for the payment we advise people using the Credit Card which is a widely used in international online payments and the safer, faster way to send money, receive money or set up a merchant account for both buyers and sellers. If you have any query about the payment we are pleased to solve for you. (ISO-IEC-27001-Lead-Auditor Deutsch pass review - PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Deutsch Version))
We assure you 100% pass for sure. If you fail the ISO-IEC-27001-Lead-Auditor Deutsch exam you can send us your unqualified score we will full refund to you or you can choose to change other subject exam too. We aim to "Customer First, Service Foremost", that's why we can become the PassReview in this area.
Instant Download ISO-IEC-27001-Lead-Auditor Deutsch Exam Braindumps: Upon successful payment, Our systems will automatically send the product you have purchased to your mailbox by email. (If not received within 12 hours, please contact us. Note: don't forget to check your spam.)
PECB ISO-IEC-27001-Lead-Auditor Deutsch Exam Syllabus Topics:
| Topic | Details |
|---|---|
| Topic 1 |
|
| Topic 2 |
|
| Topic 3 |
|
| Topic 4 |
|
Reference: https://pecb.com/pdf/candidate-handbooks/pecb-candidate-handbook-iso-27001-lead-auditor-mc.pdf
PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Deutsch Version) Sample Questions:
Szenario 8: Die EsBank bietet seit September Bank- und Finanzlösungen für den estnischen Bankensektor an
2010. Das Unternehmen verfügt über ein Netz von 30 Filialen mit über 100 Geldautomaten im ganzen Land.
Da die EsBank in einer stark regulierten Branche tätig ist, muss sie zahlreiche Gesetze und Vorschriften hinsichtlich der Sicherheit und des Datenschutzes von Daten einhalten. Sie müssen die Informationssicherheit in ihren gesamten Betrieben verwalten, indem sie technische und nichttechnische Kontrollen implementieren. Die EsBank hat sich für die Implementierung eines ISMS auf Basis von ISO/IEC entschieden
27001, weil es eine bessere Sicherheit, eine bessere Risikokontrolle und die Einhaltung wichtiger Anforderungen von Gesetzen und Vorschriften bietet.
Neun Monate nach der erfolgreichen Implementierung des ISMS beschloss die EsBank, die Zertifizierung ihres ISMS durch eine unabhängige Zertifizierungsstelle nach ISO/IEC 27001 anzustreben. Das Zertifizierungsaudit umfasste alle Systeme, Prozesse und Technologien der EsBank.
Die Audits der Stufen 1 und 2 wurden gemeinsam durchgeführt und es wurden mehrere Nichtkonformitäten festgestellt. Die erste Nichtkonformität betraf die Kennzeichnung von Informationen durch die EsBank. Das Unternehmen verfügte über ein Klassifizierungssystem für Informationen, es gab jedoch kein Verfahren zur Kennzeichnung von Informationen. Infolgedessen würden Dokumente, die das gleiche Schutzniveau erfordern, unterschiedlich gekennzeichnet (manchmal als vertraulich, manchmal als sensibel).
Da alle Dokumente auch elektronisch gespeichert wurden, wirkte sich die Nichtkonformität auch auf die Medienhandhabung aus. Das Prüfteam zog Stichproben und kam zu dem Schluss, dass auf 50 von 200 Wechseldatenträgern vertrauliche Informationen gespeichert waren, die fälschlicherweise als vertraulich eingestuft wurden. Gemäß dem Informationsklassifizierungsschema dürfen vertrauliche Informationen auf Wechselmedien gespeichert werden, wohingegen die Speicherung sensibler Informationen strengstens verboten ist. Dies markierte die andere Nichtkonformität.
Sie verfassten den Nichtkonformitätsbericht und diskutierten die Audit-Schlussfolgerungen mit den Vertretern der EsBank, die sich bereit erklärten, innerhalb von zwei Monaten einen Aktionsplan für die festgestellten Nichtkonformitäten vorzulegen.
Die EsBank akzeptierte den Lösungsvorschlag des Prüfungsteamleiters. Sie lösten die Nichtkonformitäten, indem sie ein Verfahren zur Informationskennzeichnung auf der Grundlage des Klassifizierungsschemas für physische und elektronische Formate entwarfen.
Basierend auf diesem Verfahren wurde auch das Verfahren für Wechselmedien aktualisiert.
Zwei Wochen nach Abschluss der Prüfung legte die EsBank einen allgemeinen Aktionsplan vor. Dort gingen sie auf die festgestellten Nichtkonformitäten und die ergriffenen Korrekturmaßnahmen ein, machten jedoch keine Angaben zu den betroffenen Systemen, Kontrollen oder Abläufen. Das Auditteam bewertete den Aktionsplan und kam zu dem Schluss, dass die Nichtkonformitäten dadurch behoben werden würden. Dennoch erhielt die EsBank eine negative Empfehlung zur Zertifizierung.
Beantworten Sie basierend auf dem obigen Szenario die folgende Frage:
Welche Option begründet die negative Empfehlung zur Zertifizierung? Siehe Szenario 8.
- A. Die größte Nichtkonformität im Zusammenhang mit der Speicherung sensibler Informationen auf Wechselmedien
- B. Das unrealistische Datum des eingereichten Aktionsplans (zwei Wochen)
- C. Die geringfügige Nichtkonformität im Zusammenhang mit dem Kennzeichnungsverfahren mit fehlenden Informationen
Correct Answer: A 🗳️
Explanation: Only visible for PassReview members. You can sign-up / login (it's free).
Bei Gesprächen mit den Personen, die das Auditprogramm einer Zertifizierungsstelle verwalten, fragt der Managementsystembeauftragte der Kundenorganisation nach einem bestimmten Auditor für das Zertifizierungsaudit. Wählen Sie zwei der folgenden Optionen aus, wie die Person(en), die das Auditprogramm verwalten, reagieren sollen.
- A. Geben Sie an, dass sein Antrag berücksichtigt wird, aber möglicherweise nicht berücksichtigt wird
- B. Schlagen Sie vor, dass der Managementsystembeauftragte eine andere Zertifizierungsstelle wählt
- C. Informieren Sie den Managementsystembeauftragten darüber, dass die Auswahl des Auditteams eine Entscheidung ist, die der Auditprogrammmanager auf der Grundlage der verfügbaren Ressourcen treffen muss
- D. Schlagen Sie vor, die Leitung der Zertifizierungsstelle zu bitten, den Antrag zu genehmigen
- E. Teilen Sie dem Managementsystembeauftragten mit, dass seine Anfrage angenommen werden kann
Correct Answer: A,C 🗳️
Explanation: Only visible for PassReview members. You can sign-up / login (it's free).
Sie sind ein erfahrener Leiter eines ISMS-Prüfungsteams, der eine Klasse von Prüfern in der Ausbildung unterrichtet. Das Thema der heutigen Lektion ist das Management von Informationssicherheitsrisiken gemäß den Anforderungen der ISO/IEC 27001:2022.
Sie stellen der Klasse eine Reihe von Aktivitäten zur Verfügung. Anschließend bitten Sie die Klasse, diese Aktivitäten in der Reihenfolge zu sortieren, in der sie im Standard erscheinen.
In welcher Reihenfolge sollten sie Ihnen Bericht erstatten?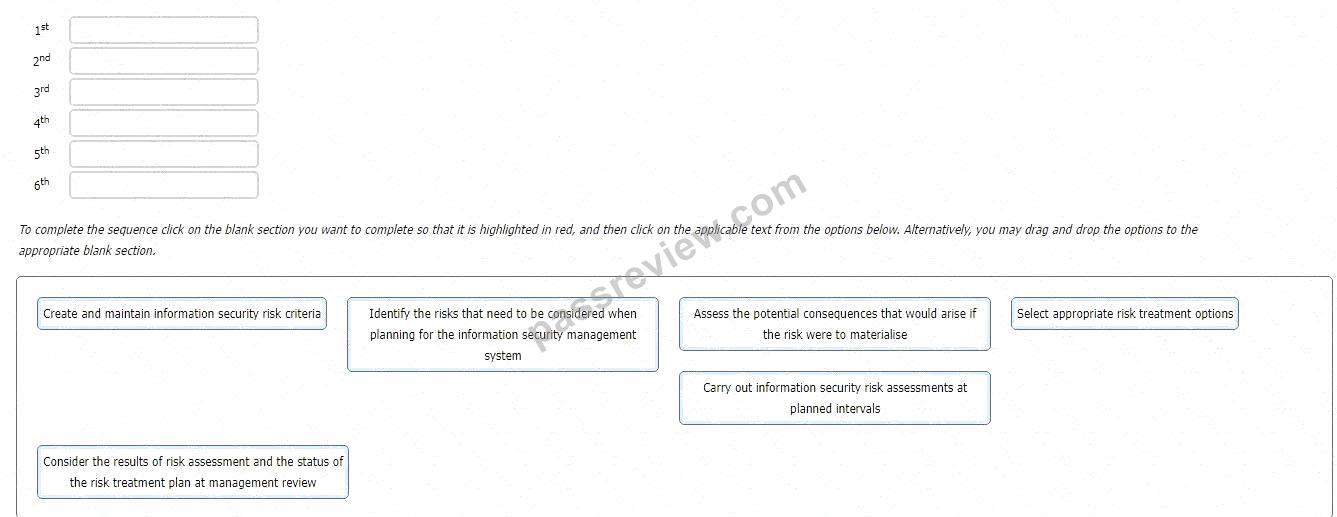
Correct Answer:

Explanation:
The correct sequence of activities for the management of information security risk in accordance with the requirements of ISO/IEC 27001:2022 is as follows:
1st: Create and maintain information security risk criteria 2nd: Identify the risks that need to be considered when planning for the information security management system 3rd: Assess the potential consequences that would arise if the risk were to materialise 4th: Select appropriate risk treatment options 5th: Carry out information security risk assessments at planned intervals 6th: Consider the results of risk assessment and the status of the risk treatment plan at management review This sequence is based on the information security risk management process described in ISO/IEC 27001:
2022 clause 6.1, which includes the following activities:
* establishing and maintaining information security risk criteria;
* ensuring that repeated information security risk assessments produce consistent, valid and comparable results;
* identifying the information security risks;
* analyzing the information security risks;
* evaluating the information security risks;
* treating the information security risks;
* accepting the information security risks and the residual information security risks;
* communicating and consulting with stakeholders throughout the process;
* monitoring and reviewing the information security risks and the risk treatment plan.
References:
ISO/IEC 27001:2022, clause 6.1
[PECB Candidate Handbook ISO/IEC 27001 Lead Auditor], pages 14-15
ISO 27001 Risk Management in Plain English
Szenario 8: Die EsBank bietet seit September Bank- und Finanzlösungen für den estnischen Bankensektor an
2010. Das Unternehmen verfügt über ein Netz von 30 Filialen mit über 100 Geldautomaten im ganzen Land.
Da die EsBank in einer stark regulierten Branche tätig ist, muss sie zahlreiche Gesetze und Vorschriften hinsichtlich der Sicherheit und des Datenschutzes von Daten einhalten. Sie müssen die Informationssicherheit in ihren gesamten Betrieben verwalten, indem sie technische und nichttechnische Kontrollen implementieren. Die EsBank hat sich für die Implementierung eines ISMS auf Basis von ISO/IEC entschieden
27001, weil es eine bessere Sicherheit, eine bessere Risikokontrolle und die Einhaltung wichtiger Anforderungen von Gesetzen und Vorschriften bietet.
Neun Monate nach der erfolgreichen Implementierung des ISMS beschloss die EsBank, die Zertifizierung ihres ISMS durch eine unabhängige Zertifizierungsstelle nach ISO/IEC 27001 anzustreben. Das Zertifizierungsaudit umfasste alle Systeme, Prozesse und Technologien der EsBank.
Die Audits der Stufen 1 und 2 wurden gemeinsam durchgeführt und es wurden mehrere Nichtkonformitäten festgestellt. Die erste Nichtkonformität betraf die Kennzeichnung von Informationen durch die EsBank. Das Unternehmen verfügte über ein Klassifizierungssystem für Informationen, es gab jedoch kein Verfahren zur Kennzeichnung von Informationen. Infolgedessen würden Dokumente, die das gleiche Schutzniveau erfordern, unterschiedlich gekennzeichnet (manchmal als vertraulich, manchmal als sensibel).
Da alle Dokumente auch elektronisch gespeichert wurden, wirkte sich die Nichtkonformität auch auf die Medienhandhabung aus. Das Prüfteam zog Stichproben und kam zu dem Schluss, dass auf 50 von 200 Wechseldatenträgern vertrauliche Informationen gespeichert waren, die fälschlicherweise als vertraulich eingestuft wurden. Gemäß dem Informationsklassifizierungsschema dürfen vertrauliche Informationen auf Wechselmedien gespeichert werden, wohingegen die Speicherung sensibler Informationen strengstens verboten ist. Dies markierte die andere Nichtkonformität.
Sie verfassten den Nichtkonformitätsbericht und diskutierten die Audit-Schlussfolgerungen mit den Vertretern der EsBank, die sich bereit erklärten, innerhalb von zwei Monaten einen Aktionsplan für die festgestellten Nichtkonformitäten vorzulegen.
Die EsBank akzeptierte den Lösungsvorschlag des Prüfungsteamleiters. Sie lösten die Nichtkonformitäten, indem sie ein Verfahren zur Informationskennzeichnung auf der Grundlage des Klassifizierungsschemas für physische und elektronische Formate entwarfen.
Basierend auf diesem Verfahren wurde auch das Verfahren für Wechselmedien aktualisiert.
Zwei Wochen nach Abschluss der Prüfung legte die EsBank einen allgemeinen Aktionsplan vor. Dort gingen sie auf die festgestellten Nichtkonformitäten und die ergriffenen Korrekturmaßnahmen ein, machten jedoch keine Angaben zu den betroffenen Systemen, Kontrollen oder Abläufen. Das Auditteam bewertete den Aktionsplan und kam zu dem Schluss, dass die Nichtkonformitäten dadurch behoben werden würden. Dennoch erhielt die EsBank eine negative Empfehlung zur Zertifizierung.
Beantworten Sie basierend auf dem obigen Szenario die folgende Frage:
Basierend auf Szenario 8 legte die EsBank einen allgemeinen Aktionsplan vor. Ist das akzeptabel?
- A. Nein, ein Aktionsplan sollte sich nur auf eine Nichtkonformität konzentrieren
- B. Ja, für Nichtkonformitäten mit derselben Grundursache sollte ein allgemeiner Aktionsplan vorliegen
- C. Nein, ein allgemeiner Aktionsplan ermöglicht keine Korrektur von Nichtkonformitäten
Correct Answer: C 🗳️
Explanation: Only visible for PassReview members. You can sign-up / login (it's free).
Szenario:
Ein Datenverarbeitungstool stürzte ab, als ein Benutzer mehr Daten zum Puffer hinzufügte, als dessen Speicherkapazität zuließ. Der Vorfall wurde dadurch verursacht, dass das Tool keine Array-Grenzwertprüfung durchführen konnte. Um welche Art von Sicherheitslücke handelt es sich hier?
- A. Inhärente Verwundbarkeit, d. h. die Unfähigkeit, Arrays auf ihre Grenzen zu prüfen, ist ein Merkmal des Datenverarbeitungstools
- B. Extrinsische Schwachstelle, d. h. die Ausnutzung der Pufferüberlauf-Schwachstelle, wird durch einen externen Faktor verursacht
- C. Keine; Pufferüberlauf ist keine Sicherheitslücke, sondern eine Bedrohung
Correct Answer: A 🗳️
Explanation: Only visible for PassReview members. You can sign-up / login (it's free).
Viewing page 1 out of 84 pages.
Viewing questions 1-5 out of 418 questions.


